Exposure check enumera las entidades APM en las cuentas que ejecutan una versión de PHP o Node.js afectada por un aviso de seguridad publicado recientemente. Para cada una, muestra a qué versión actualizar y quién es el propietario de la entidad donde está configurada. Utiliza datos de vulnerabilidades de Security RX y está disponible para todos los clientes de New Relic que utilicen el agente APM para los lenguajes correspondientes, independientemente de si tienen o no un derecho de Security RX.
Importante
Abarca dos avisos de las versiones de seguridad del 21 de octubre de 2026: ejecución remota de código en el entorno de ejecución de PHP (CVE-2026-109618, CVE-2026-109619) y la versión de seguridad de Node.js (10 CVE, incluido el CVE-2026-111497 de Brotli).
Continuaremos monitoreando el panorama de vulnerabilidades y agregaremos CVE adicionales a nuestra discreción en el futuro.
Lo que puedes hacer
Con Exposure check, puede:
- Vea la exposición en toda la organización o para una sola cuenta a la vez
- Lea cada aviso con su gravedad, puntuación CVSS, indicador de vulnerabilidad conocida, ID de CVE y la versión corregida para cada línea de lanzamiento
- Encuentre el equipo propietario de cada entidad afectada
- Filtre por sus propias etiquetas, como el entorno o el riesgo empresarial, para priorizar mejor las correcciones
- Detecte entornos de ejecución al final de su vida útil y vea la versión compatible más cercana a la cual cambiar
- Comparta la lista de entidades afectadas y las recomendaciones directamente con los equipos propietarios
Antes de que empieces
Asegúrate de tener:
- Datos de APM. La aplicación informa a New Relic APM. Exposure check cubre los entornos de ejecución de PHP y Node.js.
- Permiso para ver los hallazgos de seguridad. Necesita la capacidad
security.read.vulnerabilitiesen las cuentas que desea comprobar. - Recomendación de usar New Relic Teams y la etiqueta automatizada para proporcionar detalles precisos del entorno y el riesgo comercial.
Verifique su exposición
- Vaya a one.newrelic.com > Security RX > Threat intel > Exposure check.
- Seleccione un aviso en la parte superior de la página.
- Seleccione All accounts o una sola cuenta en el selector de cuentas.
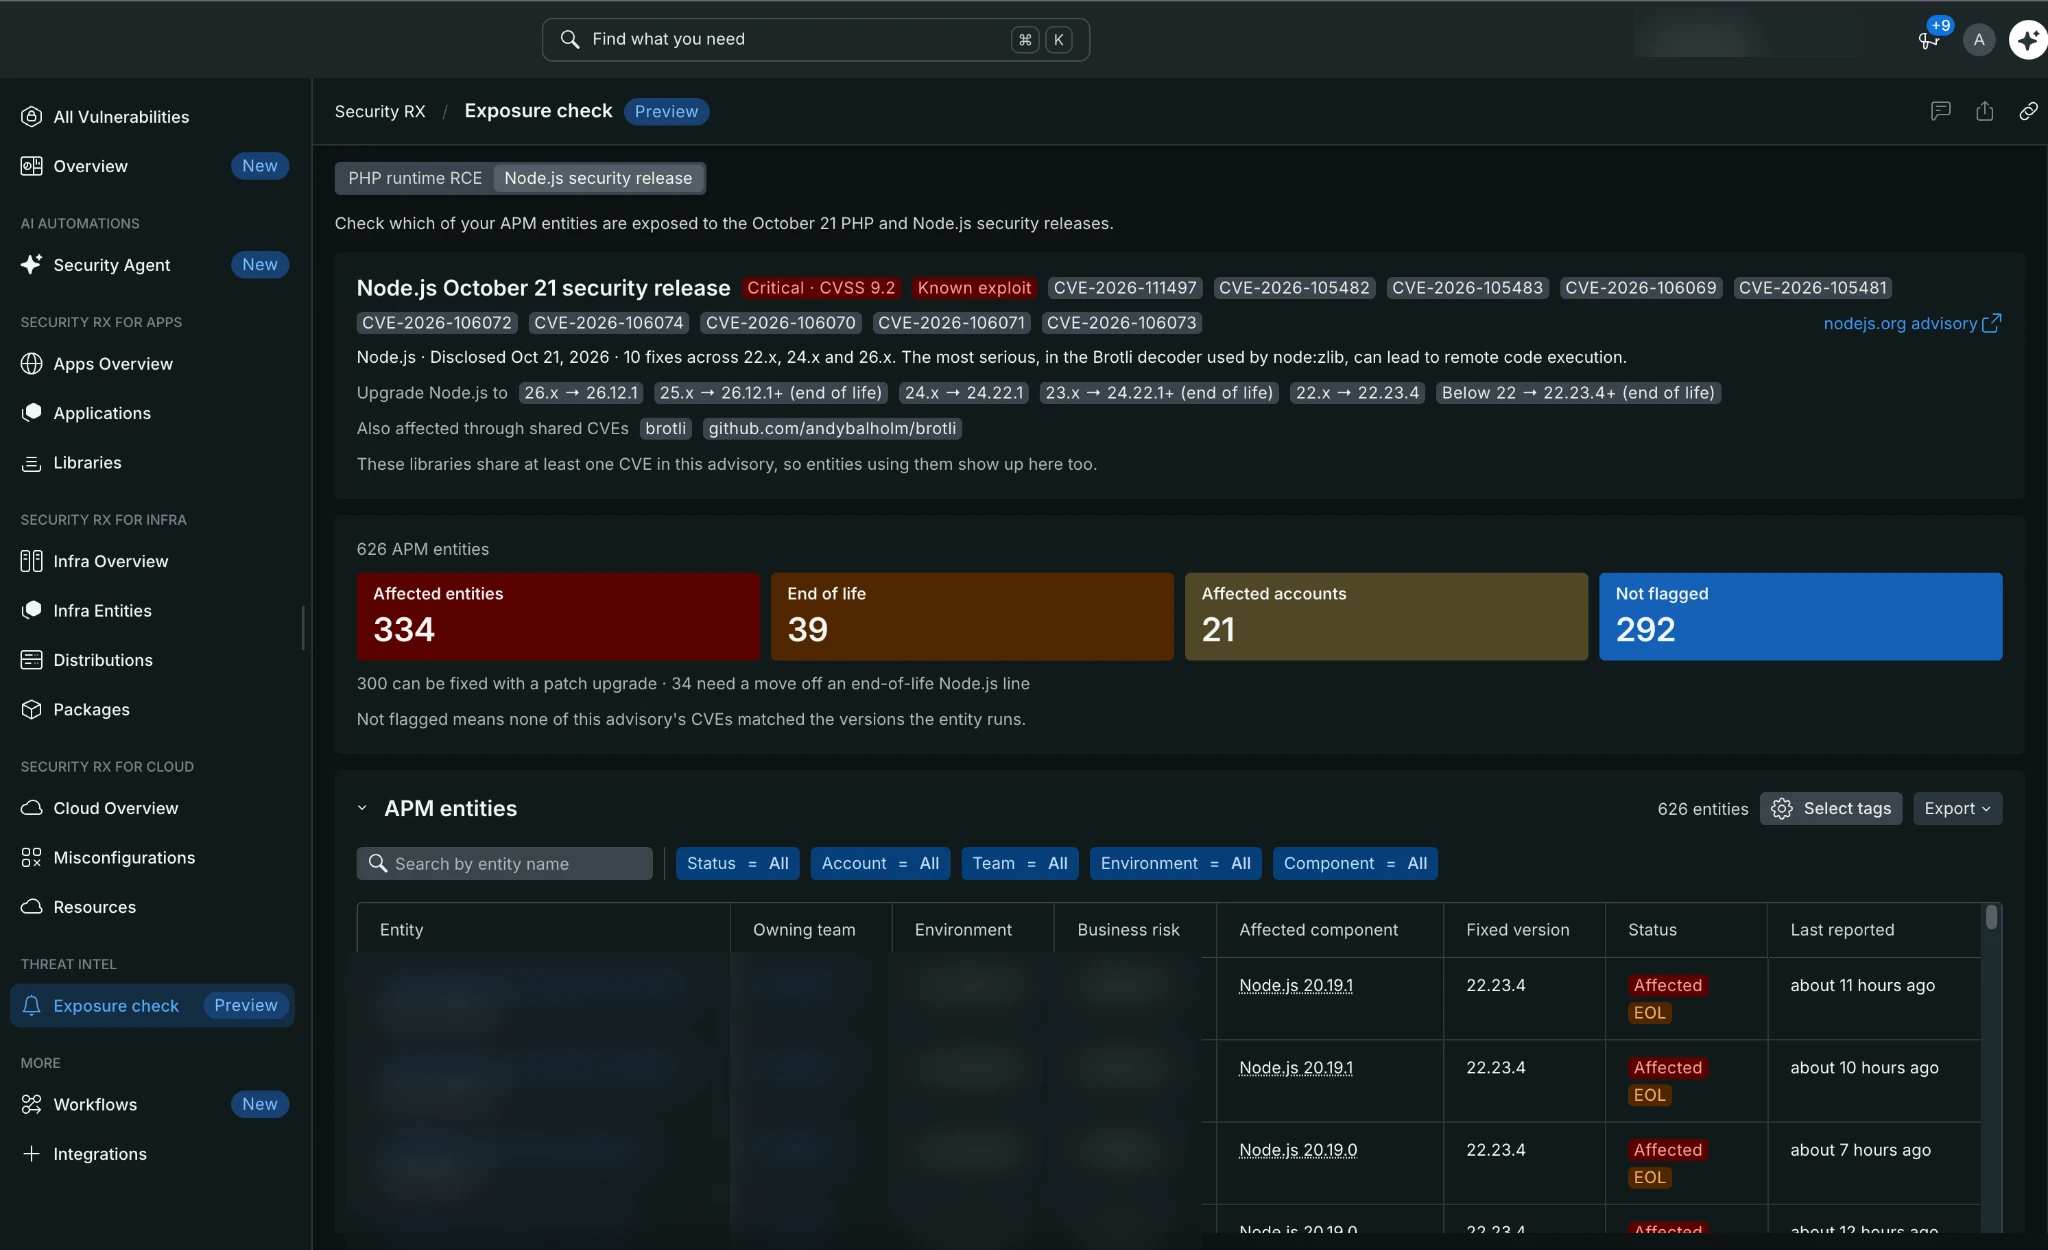
one.newrelic.com > Security RX > Threat intel > Exposure check
La tarjeta de aviso muestra la gravedad, los ID de CVE, un enlace al aviso del proveedor y la versión a la que se debe actualizar para cada línea de lanzamiento. Debajo, los cuadros de resumen cuentan las entidades afectadas, las entidades en una versión al final de su vida útil, las cuentas afectadas y las entidades que no están marcadas. La tabla de APM entities enumera cada entidad con su equipo propietario, entorno, riesgo comercial, versión de tiempo de ejecución, versión corregida, estado y cuándo se reportó por última vez.
Comprender el estado
- Afectada: la entidad ejecuta una versión que coincide con al menos uno de los CVE del aviso. Actualice a la versión corregida que se muestra a continuación en las entidades de APM.
- No marcada: ninguno de los CVE del aviso coincidió con la versión que ejecuta la entidad.
- EOL: La entidad ejecuta una línea de versión que ya no recibe correcciones, por ejemplo, Node.js 20.x. La versión corregida muestra la versión compatible más cercana, como 22.23.4.
Importante
No estar marcado no significa que sea seguro. Significa que los CVE del aviso no coincidieron con esa entidad. Si algunos de los CVE del aviso aún no se encuentran en la comprobación de exposición ni en Security RX, la página muestra una advertencia y la entidad puede mostrarse como No marcada hasta que los datos estén completos. Puede volver a ejecutar la comprobación a medida que ingresen nuevos detalles y con la frecuencia que desee.
Mostrar el entorno y el riesgo empresarial
Las claves de etiquetas difieren entre organizaciones, por lo que puede elegir qué etiqueta lee cada columna.
- En la tabla de entidades APM, seleccione Select tags.
- Elija una clave de etiqueta para Environment tag y Business risk tag. El entorno usa de forma predeterminada la clave
environment. El riesgo empresarial no tiene un valor predeterminado. - Seleccione Apply. Seleccione Reset para volver a los valores predeterminados.
La selección no se guarda, por lo que se restablece al recargar la página.
Exportar resultados
Seleccione Export para descargar un CSV con una fila por entidad, que incluya la versión de tiempo de ejecución, la versión corregida, los CVE coincidentes, el equipo propietario, el entorno y el riesgo empresarial.
Cómo ayuda Security RX
La comprobación de exposición muestra dónde uno de los avisos recientes de PHP y Node.js afecta a las aplicaciones. Security RX cubre el resto. Detecta bibliotecas vulnerables en todas las entidades de APM, las clasifica por riesgo y le ayuda a rastrearlas y solucionarlas.
Con el acceso a Security RX, también obtiene:
- Versiones actuales. Sin Security RX, una entidad que haya actualizado puede seguir mostrando su versión antigua hasta por 3 días. Con Security RX, la versión antigua desaparece tan pronto como la entidad vuelve a informar.
- Todas las vulnerabilidades, no solo estos avisos. Security RX clasifica lo que encuentra por gravedad de CVSS, probabilidad de explotación y campañas de ransomware activas. Consulte Comprender la priorización.
- Seguimiento de estado. Marque cada hallazgo como Ignorado, Afectado o Corregido. Consulte Administrar el estado de la vulnerabilidad.
- Alertas. Reciba notificaciones cuando se detecten nuevas vulnerabilidades. Consulte Configurar alertas de vulnerabilidad.
- Tickets de Jira para el equipo propietario. Los flujos de trabajo crean tickets automáticamente y los mantienen sincronizados. Consulte el flujo de trabajo de Jira de Security RX.
Para agregar Security RX a la cuenta, comuníquese con el administrador de New Relic.
Limitaciones
La comprobación de exposición es una vista previa de las capacidades de Security RX. Se aplican estos límites:
- Avisos. La comprobación de exposición solo abarca los avisos enumerados en la página. New Relic decide qué avisos incluir y si ofrecerlos fuera de Security RX.
- Datos de la biblioteca sin Security RX. Sin Security RX, la comprobación de exposición cuenta cualquier versión de la biblioteca o del entorno de ejecución que los agentes hayan notificado en los últimos 3 días. Una entidad que se haya actualizado puede seguir mostrando la versión anterior hasta que transcurra ese plazo. Con Security RX, la comprobación de exposición utiliza la última instantánea de la biblioteca y del entorno de ejecución de cada entidad.
- Actualización de datos. Los datos de la biblioteca se actualizan cuando los agentes se vuelven a conectar al menos una vez al día. Un cambio de versión, un CVE recién publicado o una actualización de un CVE existente pueden tardar hasta un día en aparecer.
Actualidad de los datos
La columna Last reported muestra cuándo fue la última vez que cada entidad envió datos. Si falta una entidad que espera, verifique que reporte datos de la biblioteca a New Relic. Las entidades que no los envían, como algunas funciones serverless, no aparecen.
Si ve un error
- Le faltan permisos de Security RX: cambie a una cuenta que pueda ver o pida al administrador de New Relic que le conceda permiso para ver los hallazgos de seguridad. Consulte Antes de comenzar.
- La comprobación de exposición aún no está disponible: estamos implementando la página para los clientes. Vuelva a consultar pronto.
- No se encontraron entidades de APM: las cuentas seleccionadas pueden no tener entidades de PHP o Node.js, ni reportar datos de la biblioteca a New Relic. Pruebe con otra cuenta o aviso.